Entradas

¿Cómo se captura a un hacker?

Imagen
Alan Woodward Departmento de Computación, Universidad de Surrey Internet se ha ganado la reputación de ser un sitio en el que puedes decir y hacer cualquier cosa con impunidad, primordialmente porque es muy fácil ocultar tu identidad. Esa característica se ha mostrado particularmente útil para los hackers, muchos de los cuales han desarrollado una sensación de invulnerabilidad e incluso se ufanan de que nunca serán capturados. Sin embargo, como se ha visto este año con el arresto de varios hackers, las autoridades no son tan impotentes como muchos de ellos han creído. Las fanfarronerías de los hackers se ven cada vez mas seguidas por una visita sorpresa de la policía local. ¿Cómo capturan los investigadores a los criminales de la nueva era? Direcciones de internet Determinar la identidad de un usuario en internet es un proceso complejo, pero no imposible Para empezar, es necesario dar un paso atrás y entender cómo es que la gente puede ocultar su identidad en Internet. Muchos asumen, c...

GLPI, completa aplicación de código abierto para gestionar el inventario

Imagen
Muchas veces según van creciendo las empresas se necesitan herramientas para organizar toda la gestión del inventario de cada equipo. Algo que nos ayude a tener controlado todo lo que tenemos instalado en cada terminal, tanto a nivel de software como a nivel de hardware. GLPI es una completa aplicación de código abierto para gestionar el inventario que nos puede ayudar en esta tarea. La aplicación esta basada en PHP, MySQL y Apache, por lo que tendremos una administración vía navegador web que nos ayudará con la gestión diaria de nuestra base de datos de inventario, lo que además facilitará la tarea de acceso desde cualquier equipo de nuestra empresa sin necesidad de tener que estar físicamente delante del equipo que tiene instalada la aplicación. Esto nos será muy útil para mantener el inventario al día, puesto que mientras estamos trabajando en una máquina, podemos comprobar que el estado que tiene en el inventario corresponde con lo que mantiene instalado en realidad. Podremos estab...

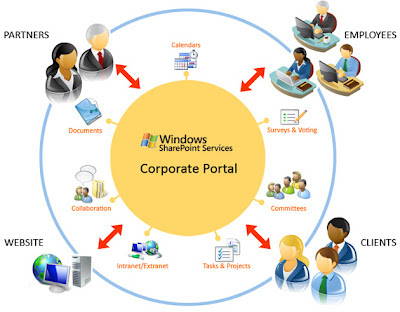
5 factores que minan el rendimiento de SharePoint y cómo resolverlos

Imagen
Quest Software ha identificado cinco factores habituales que minan el rendimiento de SharePoint, y en los que organizaciones suelen incurrir. Para evitarlos, la empresa propone una alternativa sencilla, eficaz y rentable que elimina la sobrecarga de contenidos en SharePoint: la externalización de datos. 1 - Predominio de los datos no estructurados: la mayor parte de los contenidos de SharePoint se almacenan en SQL Server como datos no estructurados, también conocidos como BLOB (Binary Large Objects u objetos binarios grandes). El acceso a los datos de estos archivos requiere una mayor potencia de procesamiento, a pesar de lo cual, estos datos conforman casi el 95% del espacio de almacenamiento desaprovechado en las bases de datos de contenidos de SharePoint. Dicho de otra manera, los datos no estructurados se apoderan del espacio de SQL Server. 2 – Una avalancha de medios de gran tamaño: SharePoint no está optimizado para albergar archivos multimedia de gran tamaño, como vídeos, imág...

El inmenso negocio de la venta de exploits

Imagen
No es nada nuevo hablar del mercado existente en torno a la búsqueda de tipos de vulnerabilidad en software o sistemas operativos. Existe todo un mercado en la compra y venta de exploits con el que los hackers pueden llegar a obtener grandes cifras de dinero. Sin ir más lejos hace unas semanas se celebró la Pwn2Own donde Chrome fue después de varios años el primer navegador en encontrársele vulnerabilidad. Este negocio que tiene a hackers y compañías como principales beneficiarios tiene desde hace varios meses a un nuevo “cliente”. El propio gobierno de Estados Unidos llegó a pagar 250.000 dólares por un exploit en iOS. Tradicionalmente los hackers suelen informar al desarrollador original de un software acerca de la vulnerabilidad encontrada, bien directamente o a través de pruebas realizadas en conferencias de seguridad o competiciones como la Pwn2Own donde hay recompensa por el logro. La bomba explotó hace unos días cuando Vupen ofreció vender el exploit de Chrome a Google. Según c...

Herramientas de seguridad en la PYME – Garantía de seguridad

Imagen
Contar con herramientas de seguridad TIC es fundamental si queremos alcanzar un adecuado nivel de seguridad en las organizaciones y en especial en las PYMES. El concepto de seguridad en empresas y organizaciones ha evolucionado desde la seguridad informática, de carácter puramente técnico, hasta la seguridad TIC actual, o la seguridad de la Información, conceptos similares pero no iguales, que van más allá de aspectos puramente técnicos y que también hacen referencia a aspectos organizativos y jurídicos. De esta forma, cualquier organización que desee alcanzar un adecuado nivel de seguridad, deberá de atender no solo el ámbito técnico de la seguridad, sino también el jurídico y el organizativo. Los describimos brevemente a continuación: • Técnico: se refiere a los sistemas, los dispositivos, el software y cualquier elemento, mecanismo o aparato, que permite implementar seguridad. • Jurídico: se refiere al cumplimiento de la legislación en materia de seguridad TIC, que afecta a las orga...

15 errores en tecnología comunes en las pequeñas empresas (y cómo evitarlos)

Imagen
Si no eres exactamente un experto en tecnología, prospectos de compra, mantenimiento y seguridad tecnológica puede ser una señal de alarma en tu negocio. Aunque es posible que tengas una idea de lo que debes hacer, ¿sabes bien qué es lo que no debes hacer? No proteger tus datos, usar las herramientas de las redes sociales de manera equivocada, trabajar con software pirata; todo esto puede afectar enormemente tu negocio. Aquí te mostramos 15 errores en tecnología que querrás prevenir y que comenten frecuentemente las pequeñas empresas. Error N. 1: Guardar Mucho en la Nube Es un excelente recurso para las pequeñas empresas. Es rentable y te permite acceder a tu información cuando estás lejos de la oficina, pero guardar demasiada información en la nube puede ser peligroso. Eso significaría colocar toda tu información importante en las manos de otra compañía o persona. Incluso recientemente Flickr de Yahoo borró por accidente una cuenta de un usuario –el cuál tenia almacenadas más de 40...

45 formas de engañar a 38 motores antivirus

Imagen
Suman Jana y Vitaly Shmatikov, han creado el documento "Abusing File Processing in Malware Detectors for Fun and Profit" que presentan en el IEEE Symposium on Security & Privacy de este año en San Francisco. En resumen, han descubierto 45 "vulnerabilidades" (métodos para eludir motores) que afectan a un total de 38 antivirus. La mayoría relacionadas con el tratamiento de ciertos tipos de ficheros, que pueden permitir que el malware pase desapercibido por el motor y no sea detectado. Las vulnerabilidades encontradas están relacionadas con los intérpretes de las distintas extensiones de ficheros. Así, han encontrado diferentes formas de manipular los formatos de ficheros para permitir que pasen desapercibidos para los motores. TAR: Con el número más alto de métodos encontrados, 13 en total, los intérpretes puede ser explotados de diferentes formas, modificando sus caracteres iniciales o ciertos campos del formato. 34 motores antivirus se ven afectados por est...